Generación de Token para Consumo de las APIs del RUB
- Fecha de publicación: 18 de junio de 2026
- Versión requerida: Disponibilizado en la versión GA (o ítem ya existente en versiones anteriores)
Objetivo
Disponibilizar un proceso estandarizado para la generación y utilización de tokens de autenticación de las APIs del RUB, permitiendo que sistemas externos realicen integraciones de forma segura, controlada y alineada con los permisos configurados en el entorno.
La autenticación de las APIs del RUB se basa en credenciales generadas dentro del propio sistema, asociadas a permisos específicos y utilizadas mediante el encabezado Authorization en las solicitudes.
Contexto de la Demanda
Con la expansión del uso de las APIs del RUB para integraciones con sistemas de terceros, se volvió frecuente la necesidad de orientar a los equipos técnicos sobre:
- Cómo generar un token de acceso;
- Qué permisos deben otorgarse;
- Cómo configurar una aplicación para autenticación;
- Cómo enviar correctamente las credenciales en las solicitudes.
Hasta ahora, estas orientaciones eran compartidas principalmente a través de tickets de soporte o comunicaciones individuales, aumentando los tiempos de atención y dificultando la estandarización del proceso.
Con esta documentación, el procedimiento pasa a contar con una referencia oficial para consulta e implementación.
Solución Implementada
El RUB proporciona un mecanismo de autenticación basado en:
- Registro de Permisos;
- Registro de Aplicaciones;
- Generación de Clave y Token;
- Utilización del estándar HTTP Authorization.
Después de crear una aplicación, el sistema genera automáticamente las credenciales necesarias para la autenticación de las APIs.
Estas credenciales deberán utilizarse para construir el encabezado de autenticación de las solicitudes.
Requisitos Previos
Antes de iniciar la configuración, es necesario contar con acceso al entorno RUB Central con permisos para administrar las configuraciones de Interface.
También se recomienda que el responsable de la integración tenga conocimientos básicos sobre:
- APIs REST;
- Headers HTTP;
- Codificación Base64.
Paso a Paso de Configuración
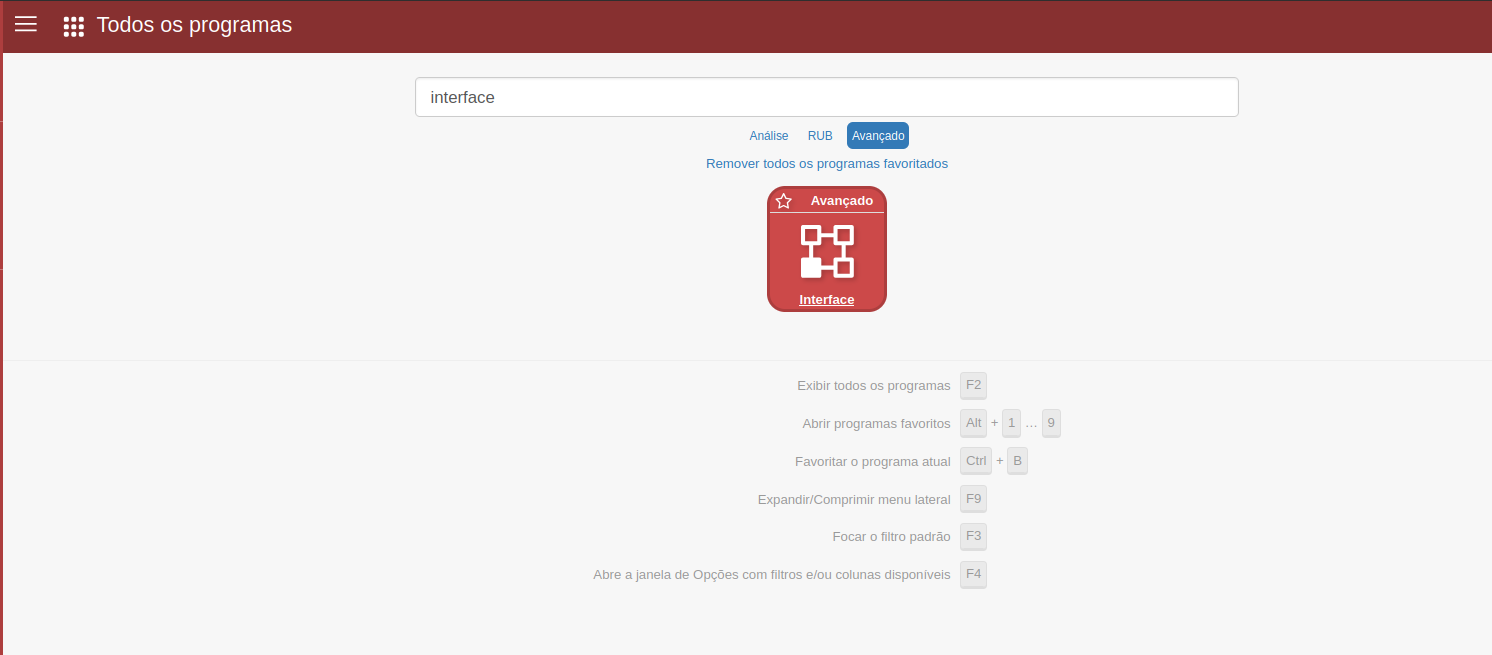
1. Acceder al Programa Interface
En RUB Central, acceda al programa:
Interface
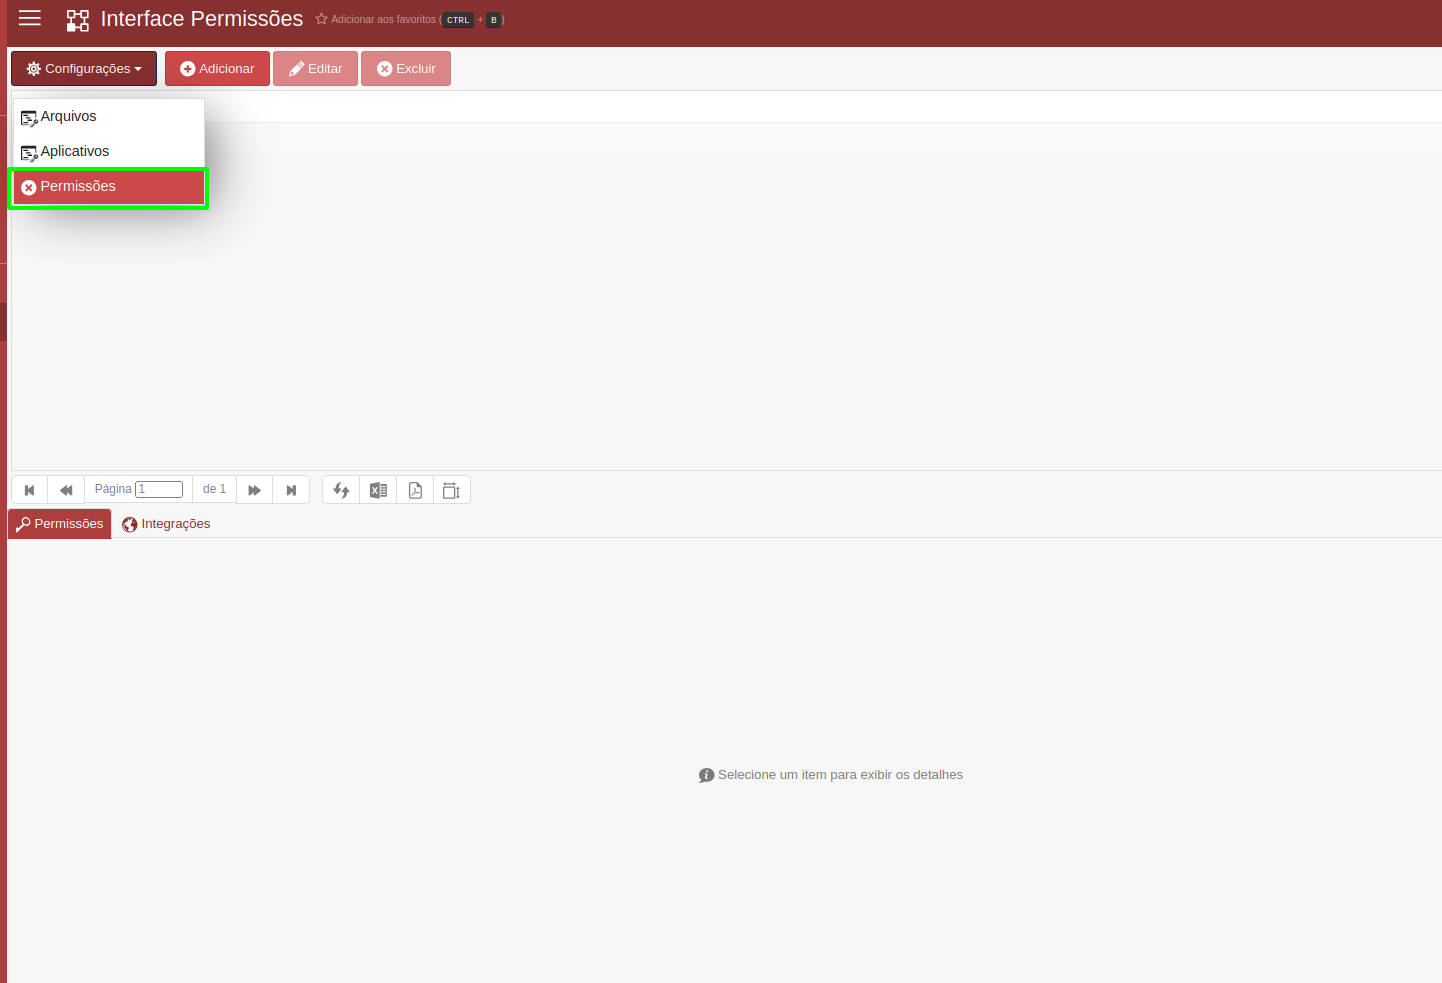
2. Abrir el Registro de Permisos
En el menú superior izquierdo, acceda a:
Configuraciones → Permisos
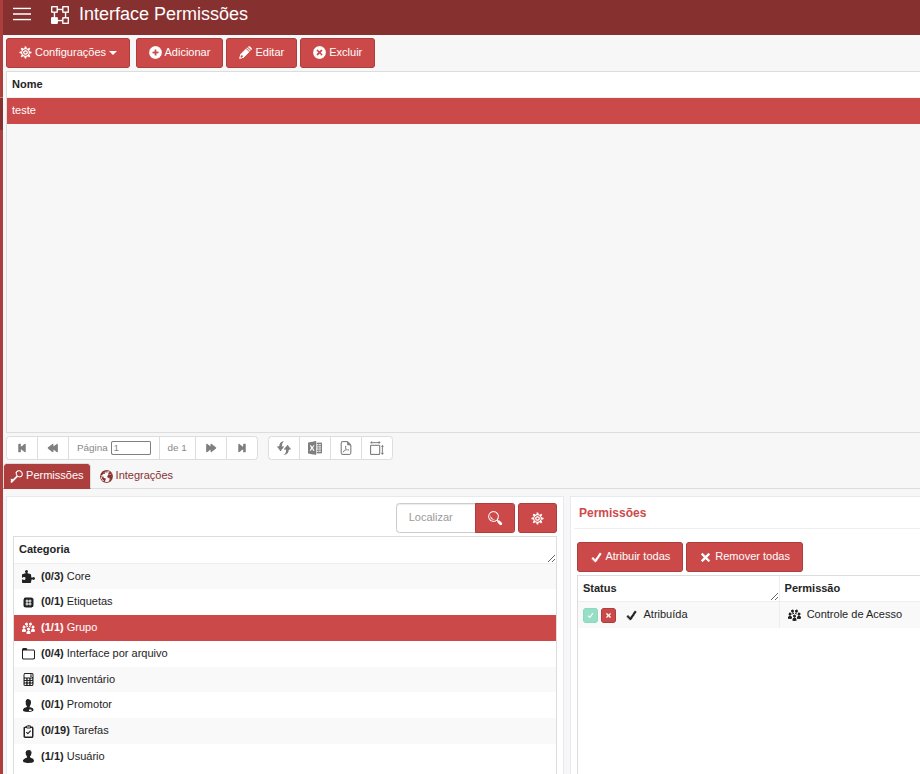
3. Crear un Nuevo Permiso
Agregue un nuevo permiso.
En el detail Permisos, asigne los controles de acceso necesarios para el consumo de las APIs.
Para la generación del token, se recomienda incluir permisos de las categorías:
- Grupo
- Usuario
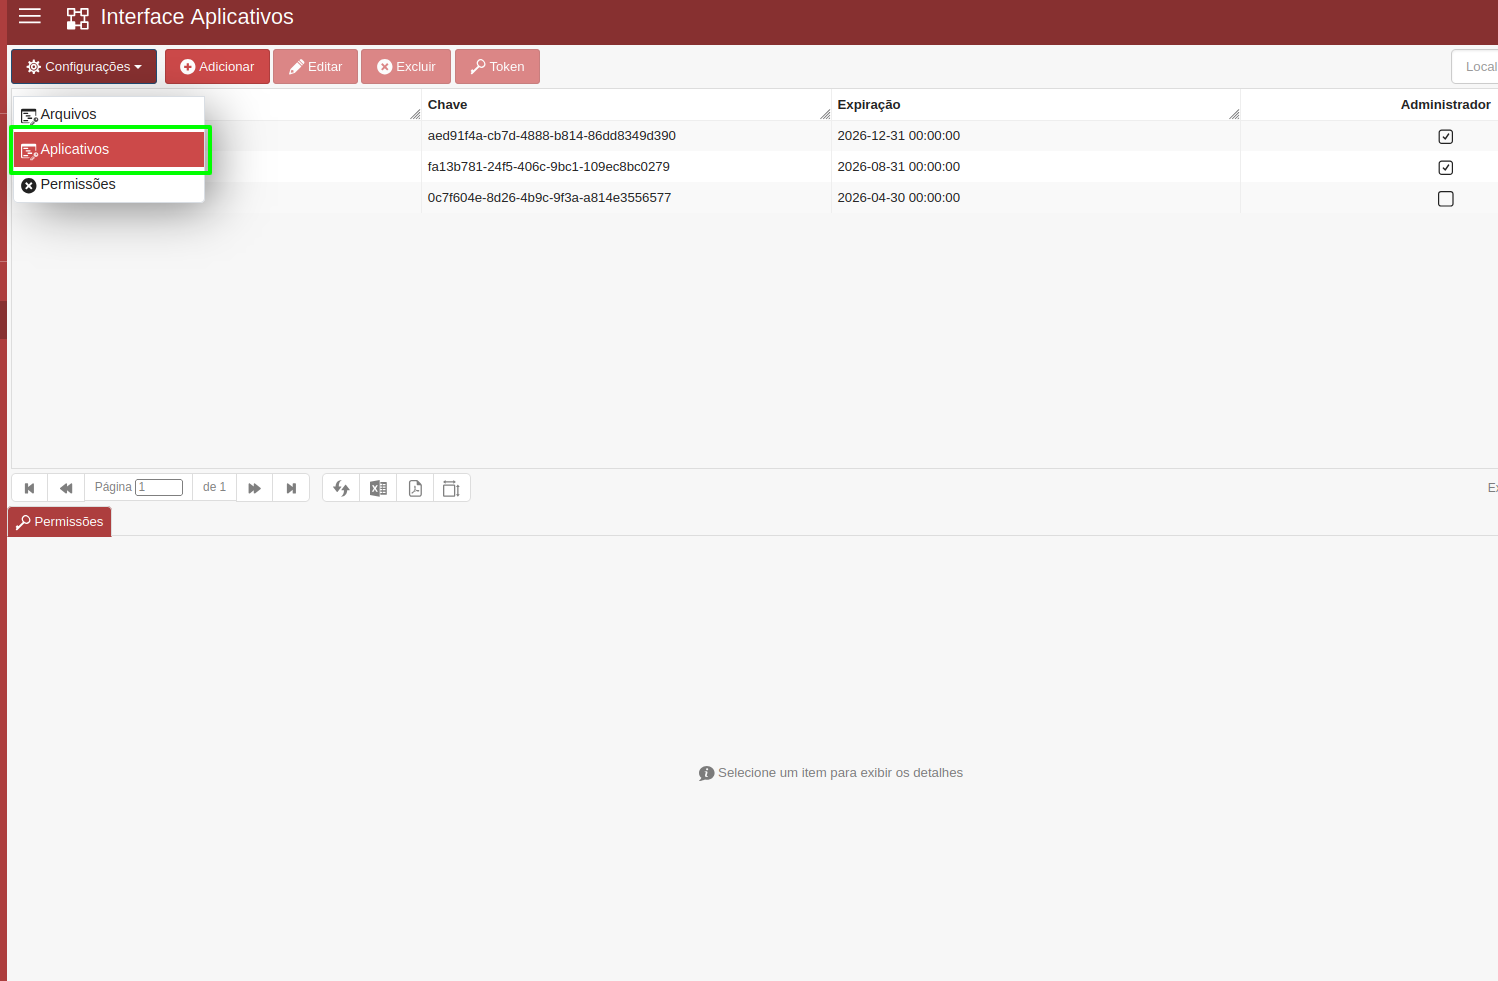
4. Abrir el Registro de Aplicaciones
En el menú superior izquierdo, acceda a:
Configuraciones → Aplicaciones
5. Crear una Nueva Aplicación
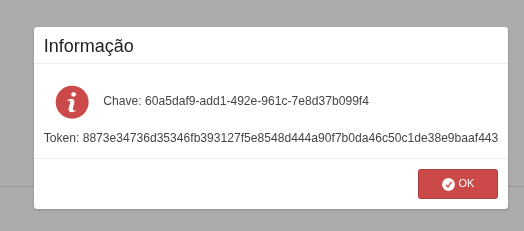
Agregue una nueva aplicación.
Al guardar el registro, el RUB mostrará un mensaje con:
- Clave
- Token
⚠️ Importante:
Esta información será utilizada posteriormente para autenticar las APIs.
Guarde estos datos en un lugar seguro.
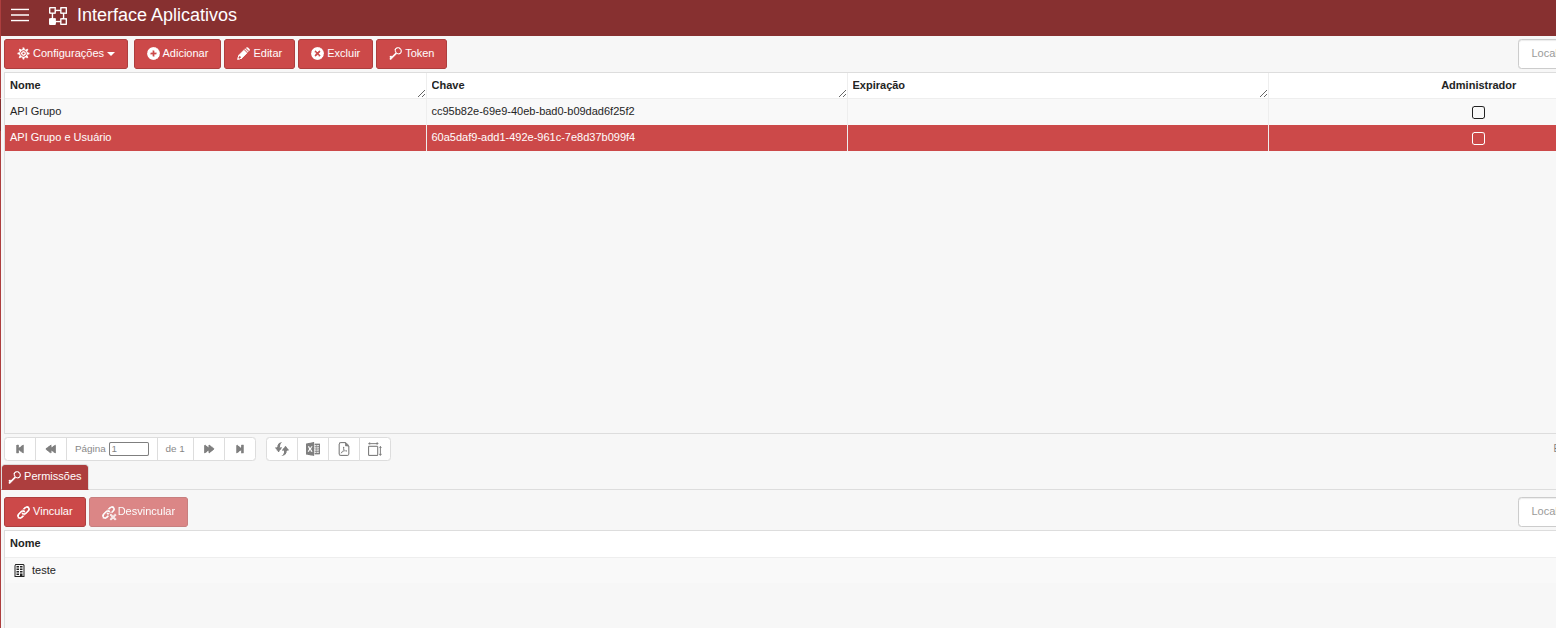
6. Vincular el Permiso a la Aplicación
Después de crear la aplicación, asocie el permiso creado anteriormente a su registro.
Utilización del Token en las APIs
Después de obtener los datos de:
- Clave
- Token
debe construirse la credencial utilizando el siguiente formato:
{clave}:{token}Ejemplo:
abc123:def456789xyzConversión a Base64
El valor compuesto debe convertirse a Base64.
Ejemplo:
YWJjMTIzOmRlZjQ1Njc4OXh5eg==Header de Autenticación
Después de la conversión, el header de la solicitud deberá enviarse de la siguiente forma:
Authorization: Basic YWJjMTIzOmRlZjQ1Njc4OXh5eg==Ejemplo de Solicitud
GET /api/ejemplo HTTP/1.1
Host: servidor.rub.com.br
Authorization: Basic YWJjMTIzOmRlZjQ1Njc4OXh5eg==
Content-Type: application/json
Flujo Resumido
Crear un Permiso;
Configurar los controles de acceso necesarios;
Crear una Aplicación;
Obtener la Clave y el Token;
Asociar el Permiso a la Aplicación;
Construir el texto en el formato:
TEXTclave:tokenConvertir a Base64;
Enviar en el header:
HTTPAuthorization: Basic {tokenBase64}
Beneficios
- 🔐 Autenticación segura para el consumo de APIs;
- ⚙️ Control granular mediante permisos;
- 📘 Proceso estandarizado de integración;
- 🚀 Reducción del tiempo de implementación de integraciones;
- 🧩 Mayor autonomía para equipos técnicos y socios;
- 📈 Menor dependencia del soporte para la configuración inicial.
Observaciones
- Los permisos asignados a la aplicación determinan qué recursos podrán ser accedidos vía API.
- Se recomienda almacenar la Clave y el Token de forma segura.
- En caso de compromiso de las credenciales, deberá generarse una nueva aplicación.
- Nunca comparta las credenciales en canales públicos o no seguros.